NODO 1 (N1) · AUTONOMÍA GOBERNADA
Sus fallas, antes que el atacante.
Nodo 1 (N1) es la base de agentes gobernados de Orbexs. Encuentra lo que de verdad está expuesto en su organización, lo corrige junto a su equipo y lo vuelve a probar hasta verificar el cierre. La misma base atiende su mesa de ayuda.
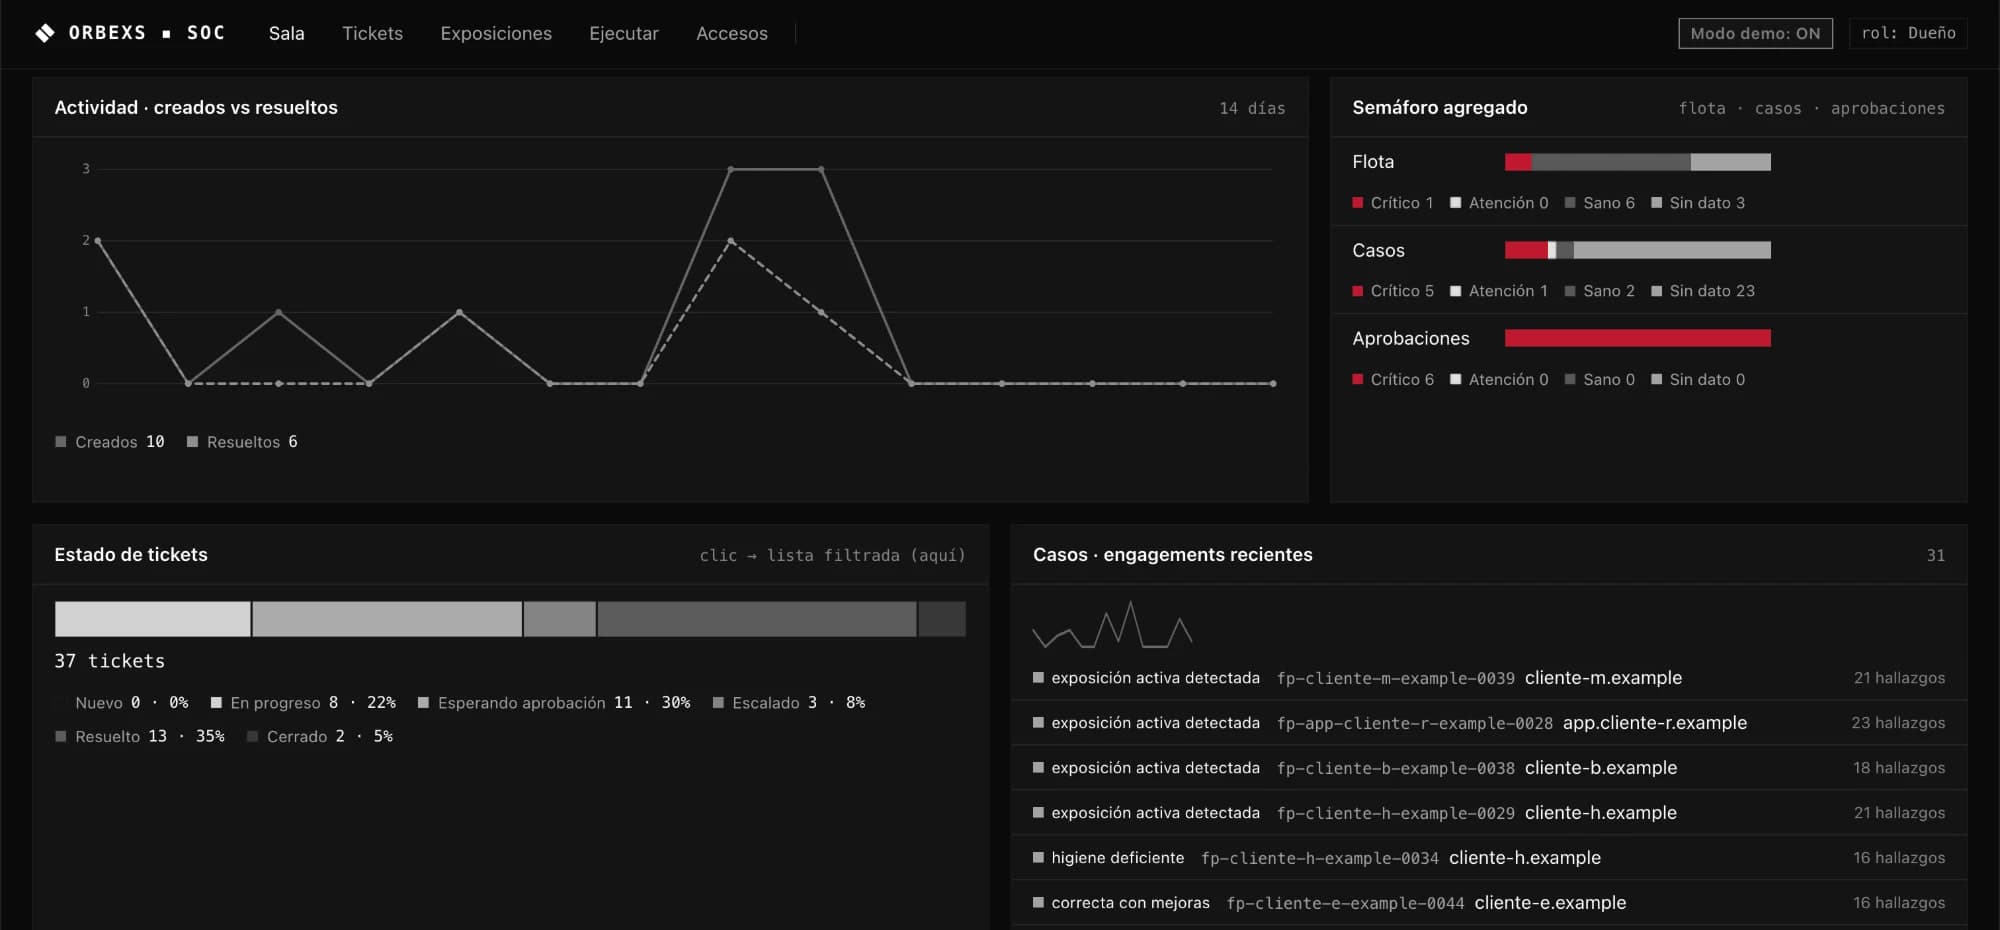
Consola de Nodo 1 (N1), a tamaño real
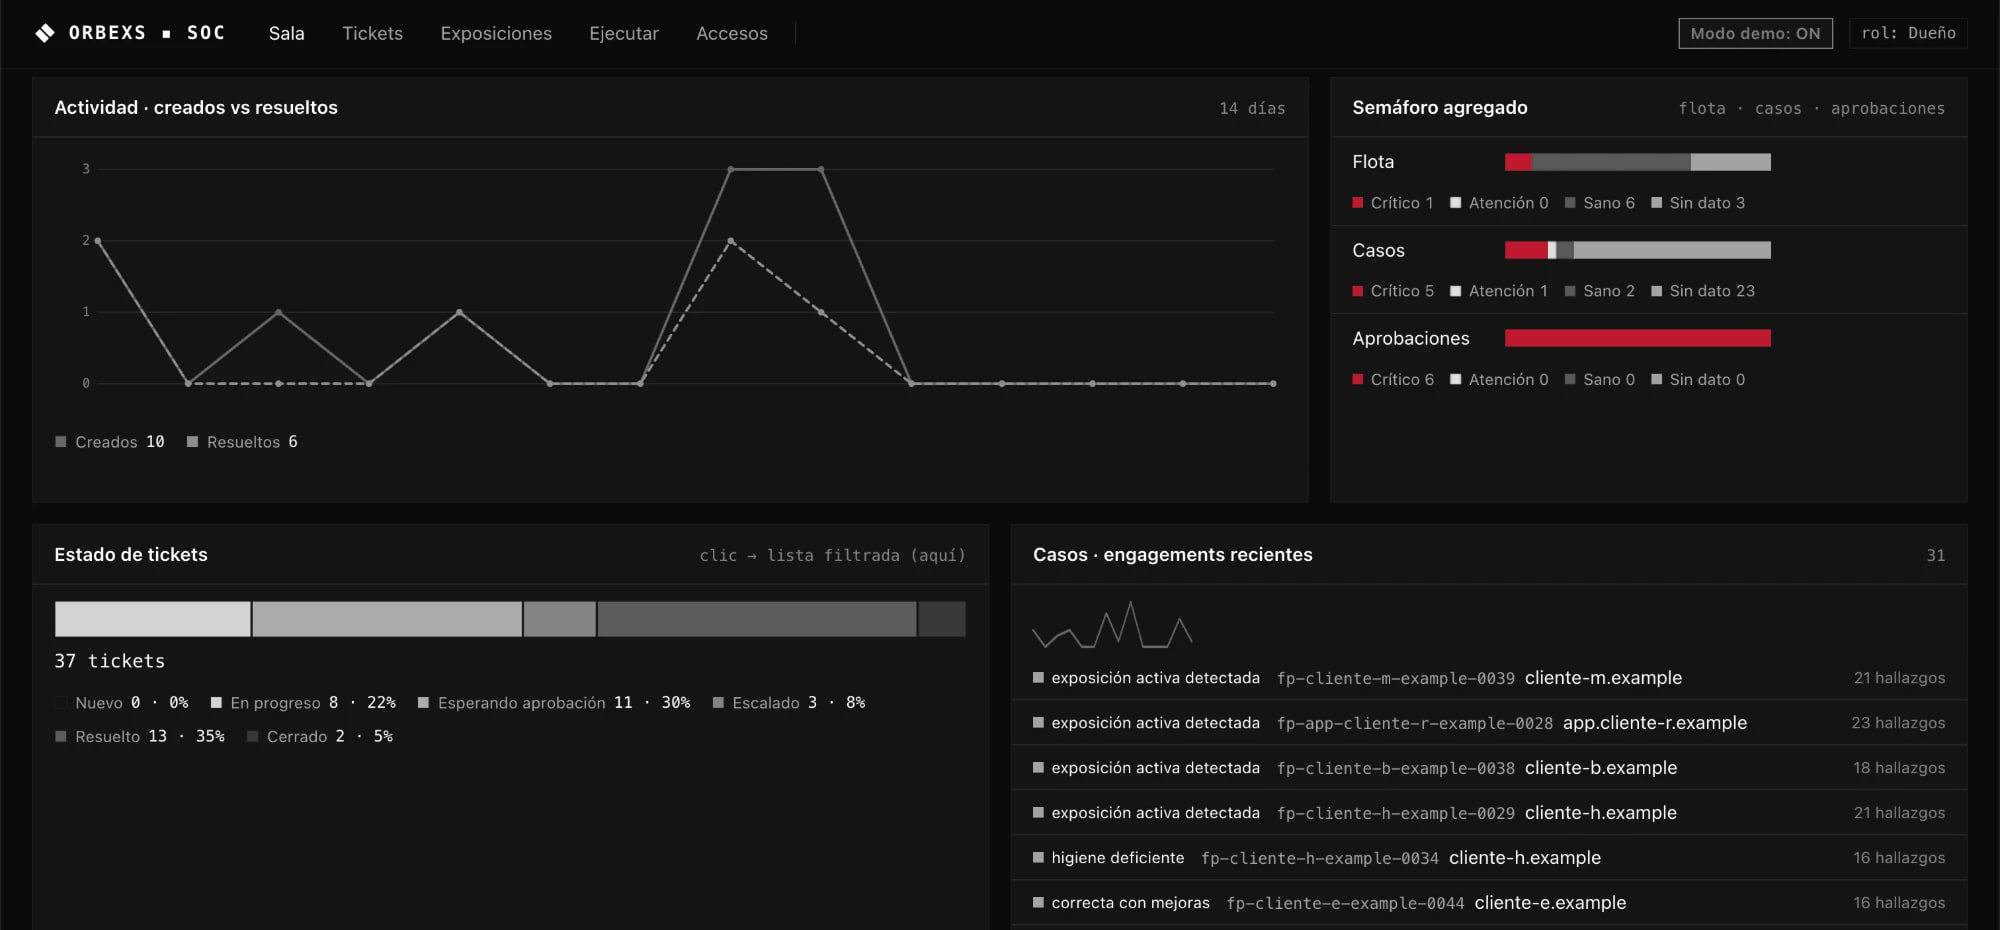
RECORRIDO POR LA CONSOLA
Lo que hace N1, a la vista.
La Sala es la pantalla principal de la consola: reúne los casos, el estado de sus equipos y las evaluaciones en curso. Recórrala zona por zona.
Actividad
Cada caso se sigue hasta cerrarlo: creados frente a resueltos, día a día.
Semáforo
El estado de equipos, casos y aprobaciones, de un vistazo.
Estado de los tickets
Qué está en curso, qué espera su aprobación y qué ya se cerró.
Casos recientes
Cada evaluación, con su estado y sus hallazgos.
DEL RIESGO AL CIERRE
Del riesgo a la remediación verificada.
No le decimos que está en riesgo: se lo probamos, con evidencia. Y no nos quedamos en el hallazgo: trabajamos con su equipo hasta verificar el cierre.
Identificar
Agentes autónomos y especialistas de Orbexs encuentran lo que de verdad está expuesto y lo prueban de forma autorizada, sin extraer datos. Cada hallazgo llega con su prueba, su severidad y una recomendación.
Remediar
No nos detenemos en el informe: cerramos las exposiciones junto a su equipo y reforzamos configuraciones y controles, dentro del alcance y el plazo pactados.
Verificar
Volvemos a probar lo corregido para confirmar que la exposición ya no se reproduce en el alcance evaluado.
Demostrar
Cada acción y cada hallazgo quedan registrados con evidencia verificable, lista para demostrar su postura ante su dirección, sus clientes o un auditor.
Qué evaluamos
Credenciales expuestas
Claves y accesos publicados donde no deberían estar.
Servicios mal configurados
Lo que quedó abierto o con los valores de fábrica.
Interfaces expuestas a internet sin protección
Accesos a sus sistemas que responden a cualquiera.
Fallas de inyección en aplicaciones
Formularios y aplicaciones que aceptan órdenes que nunca deberían ejecutar.
Cifrado y cabeceras de seguridad
Que sus sitios protejan lo que viaja entre el navegador y sus servidores.
Autenticación del correo
Que nadie pueda enviar correos haciéndose pasar por su organización.
Gestores de contenido
Sitios hechos con WordPress y herramientas similares, con sus complementos.
Superficie de ataque y subdominios
Todo lo que su organización expone a internet, también lo que nadie recuerda.
Así llega cada hallazgo: con su severidad, la prueba de que el riesgo es real y la constancia de que no se consultaron datos de negocio.
Credencial de acceso publicada en el sitio público del cliente.
- Severidad
- Alta
- Prueba
- Acceso confirmado
- Datos de negocio
- No consultados
Evidencia sellada · cadena válida
GOBIERNO DE CADA ACCIÓN
Poder ofensivo, bajo control.
Cada agente trabaja dentro de un alcance autorizado: demuestra el riesgo real sin extraer datos, dentro de las ventanas y los límites acordados con usted.
Reglas de compromiso firmadas
Cada evaluación corre bajo reglas firmadas con usted: activos, ventanas y límites. Lo que se sale del alcance autorizado se bloquea.
Alcance negado por defecto
Cada acción necesita un permiso vigente. Sin él no se ejecuta: el bloqueo ocurre antes de actuar, no después.
Humano en el control
Las acciones de mayor impacto piden su aprobación. Negar es tan fácil como aprobar, y las dos decisiones quedan registradas.
Bitácora sellada verificable
Cada paso queda registrado, y el informe incluye una verificación de integridad que permite detectar alteraciones posteriores.
RESULTADOS EN ENTORNOS REALES
Identificamos. Corregimos. Volvemos a probar.
Lo que dejan las evaluaciones que Orbexs ya ha ejecutado, con evidencia sellada y dentro de un alcance autorizado.
- evaluaciones ofensivas con evidencia sellada
- +30
- hallazgos técnicos identificados y catalogados
- +500
- datos exfiltrados durante las pruebas
- 0
- de las acciones, dentro de un alcance autorizado
- 100 %
Cifras agregadas de las evaluaciones que Orbexs ha ejecutado en entornos reales.
Casos con clientes anonimizados
Del hallazgo al cierre: qué encontramos, qué hicimos y cómo quedó.
Tecnología y salud
Superficie externa
Antes
Servicios y activos expuestos públicamente, con configuraciones que ampliaban la superficie de ataque.
Qué hizo Orbexs
Reconocimiento, validación de cada exposición y remediación junto al equipo de tecnología del cliente.
Después
Hallazgos corregidos y una superficie reforzada.
Sector legal
Infraestructura
Antes
Controles y configuraciones que necesitaban fortalecerse.
Qué hizo Orbexs
Evaluación defensiva y ofensiva, y refuerzo de configuraciones y controles.
Después
Controles reforzados y correcciones verificadas en una segunda evaluación.
Aplicaciones y servicios
Antes
Hallazgos técnicos con impacto potencial sobre la seguridad del entorno.
Qué hizo Orbexs
Identificación, remediación técnica y una nueva prueba de lo corregido.
Después
Hallazgos corregidos, con evidencia de la validación posterior.
FORMAS DE TRABAJAR
Empiece por donde lo necesite.
Puede empezar con una evaluación, sumar a Orbexs como su brazo de ciberseguridad o preparar a su organización para una auditoría, en paralelo con la remediación.
Evaluación puntual
Red Team y Blue Team sobre el alcance acordado: probamos sus defensas como lo haría un atacante y revisamos sus configuraciones y controles.
Lo que recibe
- Un informe con evidencia sellada y la severidad de cada hallazgo
- Un plan de remediación priorizado
- Acompañamiento a la corrección en el plazo pactado
- Una nueva prueba de los hallazgos corregidos
Suscripción
Su brazo de ciberseguridad: evaluación, remediación y fortalecimiento continuos de su postura, sin armar un área interna.
Lo que recibe
- Evaluaciones periódicas
- Remediación acompañada
- Nuevas pruebas y seguimiento de su postura
Preparación para auditorías
Preparamos a su organización para ISO 27001, SOC 2 y otros marcos, junto con la remediación; la certificación o el informe de auditoría los emite un tercero independiente.
Lo que recibe
- Un diagnóstico de brechas y de controles
- Evidencia lista para la auditoría
- Acompañamiento durante la evaluación independiente
Reglas claras en cada intervención
- Alcance firmado. Los activos, las ventanas y los límites quedan definidos en las reglas de compromiso.
- Remediación acotada. Acompañamos las correcciones dentro del alcance y el plazo pactados.
- Nueva prueba incluida. Verificamos los hallazgos corregidos del alcance evaluado.
- Dependencias aparte. Los cambios que requieran desarrollo o terceros se planifican por separado.
SOPORTE AGÉNTICO
La misma base, en su mesa de ayuda.
La mayoría del soporte es lo mismo, una y otra vez: una clave de wifi, un equipo que no conecta, un disco lleno. N1 no se queda en sugerir pasos: aplica la solución en el equipo y cierra el caso. Lo delicado se detiene y le pide aprobación, con contexto, y todo queda registrado: qué se hizo, cuándo y con qué permiso.
Cómo resuelve un caso
Entra el caso
En lenguaje natural, sin formularios ni códigos.
Clasifica el riesgo
De reversible a crítico, y con eso decide qué puede resolver por su cuenta.
Resuelve lo reversible
Lo que se puede deshacer se ejecuta al momento, se verifica y el caso se cierra.
Lo delicado, con su aprobación
Pide permiso con contexto. Sin su aprobación, no procede.
Qué resuelve
- Claves de wifi
- Reinicios del módem
- Problemas de conectividad
- Instalación de controladores
- Espacio en disco
- Estado de los equipos
Con red de seguridad
Una foto antes de actuar
Guarda el estado del equipo, actúa y verifica. Si el resultado no cuadra, lo revierte.
Aunque falle la nube
Combina reglas e inteligencia artificial: si la inteligencia artificial no está disponible, sigue resolviendo con sus reglas.
También de noche
Toma los casos abiertos y los resuelve a cualquier hora, sin que nadie tenga que empujarlos.
En varios equipos a la vez
Se conecta a los equipos de su operación y resuelve en varios a la vez, con registro de cada uno.
DÓNDE CORRE
Corre donde vive su riesgo.
Usted decide dónde trabaja N1, en ciberseguridad y en su mesa de ayuda.
EN SU INFRAESTRUCTURA
Dentro de su red
El motor trabaja desde su red y la evidencia se queda en su perímetro. El uso de servicios externos se define con usted en el alcance.
EN LA NUBE
Un entorno dedicado por cliente
Una celda propia para su organización: N1 no comparte instancia ni datos con otros clientes.
PARA QUIÉN ES
Para quienes necesitan demostrar su seguridad, no suponerla.
Empresas sin equipo de seguridad propio
Que necesitan un brazo de ciberseguridad sin armar un área interna.
Salud, legal y sector financiero
Organizaciones con datos sensibles que deben demostrar su postura.
Empresas con sitios y portales en internet
Todo lo que cualquiera puede alcanzar desde fuera: sitios, portales y servicios.
Quienes se preparan para una auditoría
O para responder a los requisitos de seguridad de sus clientes y de terceros.
Equipos de tecnología con muchos casos repetitivos
Para quitarles de encima los casos que se repiten y dejarles lo que de verdad necesita a una persona.
Preguntas frecuentes
Lo que suelen preguntarnos antes de empezar.
Nodo 1 (N1) es la base de agentes gobernados de Orbexs. En ciberseguridad, sus agentes autónomos y los especialistas de Orbexs encuentran lo que de verdad está expuesto en su organización, lo corrigen junto a su equipo y lo vuelven a probar hasta verificar el cierre. La misma base atiende su mesa de ayuda: recibe el caso, aplica la solución en el equipo y lo cierra.
Se detiene y le pide aprobación, con contexto. Las acciones de mayor impacto no se ejecutan sin su visto bueno; negar es tan fácil como aprobar, y las dos decisiones quedan registradas. Además, cada acción necesita un permiso vigente dentro del alcance firmado: lo que se sale de él se bloquea.
Usted decide dónde trabaja. En su infraestructura, el motor trabaja desde su red y la evidencia se queda en su perímetro; el uso de servicios externos se define con usted en el alcance. En la nube, trabaja en un entorno dedicado a su organización, que no comparte instancia ni datos con otros clientes. Y las pruebas demuestran el riesgo sin extraer datos de su organización.
No. Preparamos a su organización para ISO 27001, SOC 2 y otros marcos, junto con la remediación, pero la certificación o el informe de auditoría los emite un tercero independiente. Nosotros aportamos la evidencia técnica y el acompañamiento durante esa evaluación.
Con una sesión técnica: revisamos qué expone su organización y le mostramos cómo identificamos, validamos y documentamos una exposición. Después acordamos por escrito el alcance de la primera evaluación, con sus activos, ventanas y límites, y trabajamos dentro de él.
Acceso a los equipos que va a atender, con los permisos que usted defina, y sus reglas: qué puede resolver por su cuenta y qué necesita su aprobación. Puede vivir en su red, junto a los equipos, o en un entorno dedicado en la nube. Lo dejamos definido con usted antes de empezar.
Vea N1 sobre una superficie real.
Empezamos con una sesión técnica: revisamos qué expone su organización y acordamos por escrito el alcance de la primera evaluación.
Agendar una sesión técnica