Reporte inicial
Necesita atención
- Activo
- gateway.example
- Hallazgo
- Configuración TLS por fortalecer
- Acción propuesta
- Actualizar configuración y verificar
- Condición
- Aprobación y ventana de mantenimiento
NODO 1 (N1) · OPERADOR AGÉNTICO DE SEGURIDAD Y CUMPLIMIENTO
Nodo 1 (N1) conecta soporte, ciberseguridad y compliance en un mismo operador. Detecta riesgos, coordina y ejecuta remediaciones autorizadas, verifica el resultado y documenta la evidencia que su organización necesita para construir confianza empresarial.
La confianza es el resultado. La ejecución es el diferenciador.
Ver planes y precios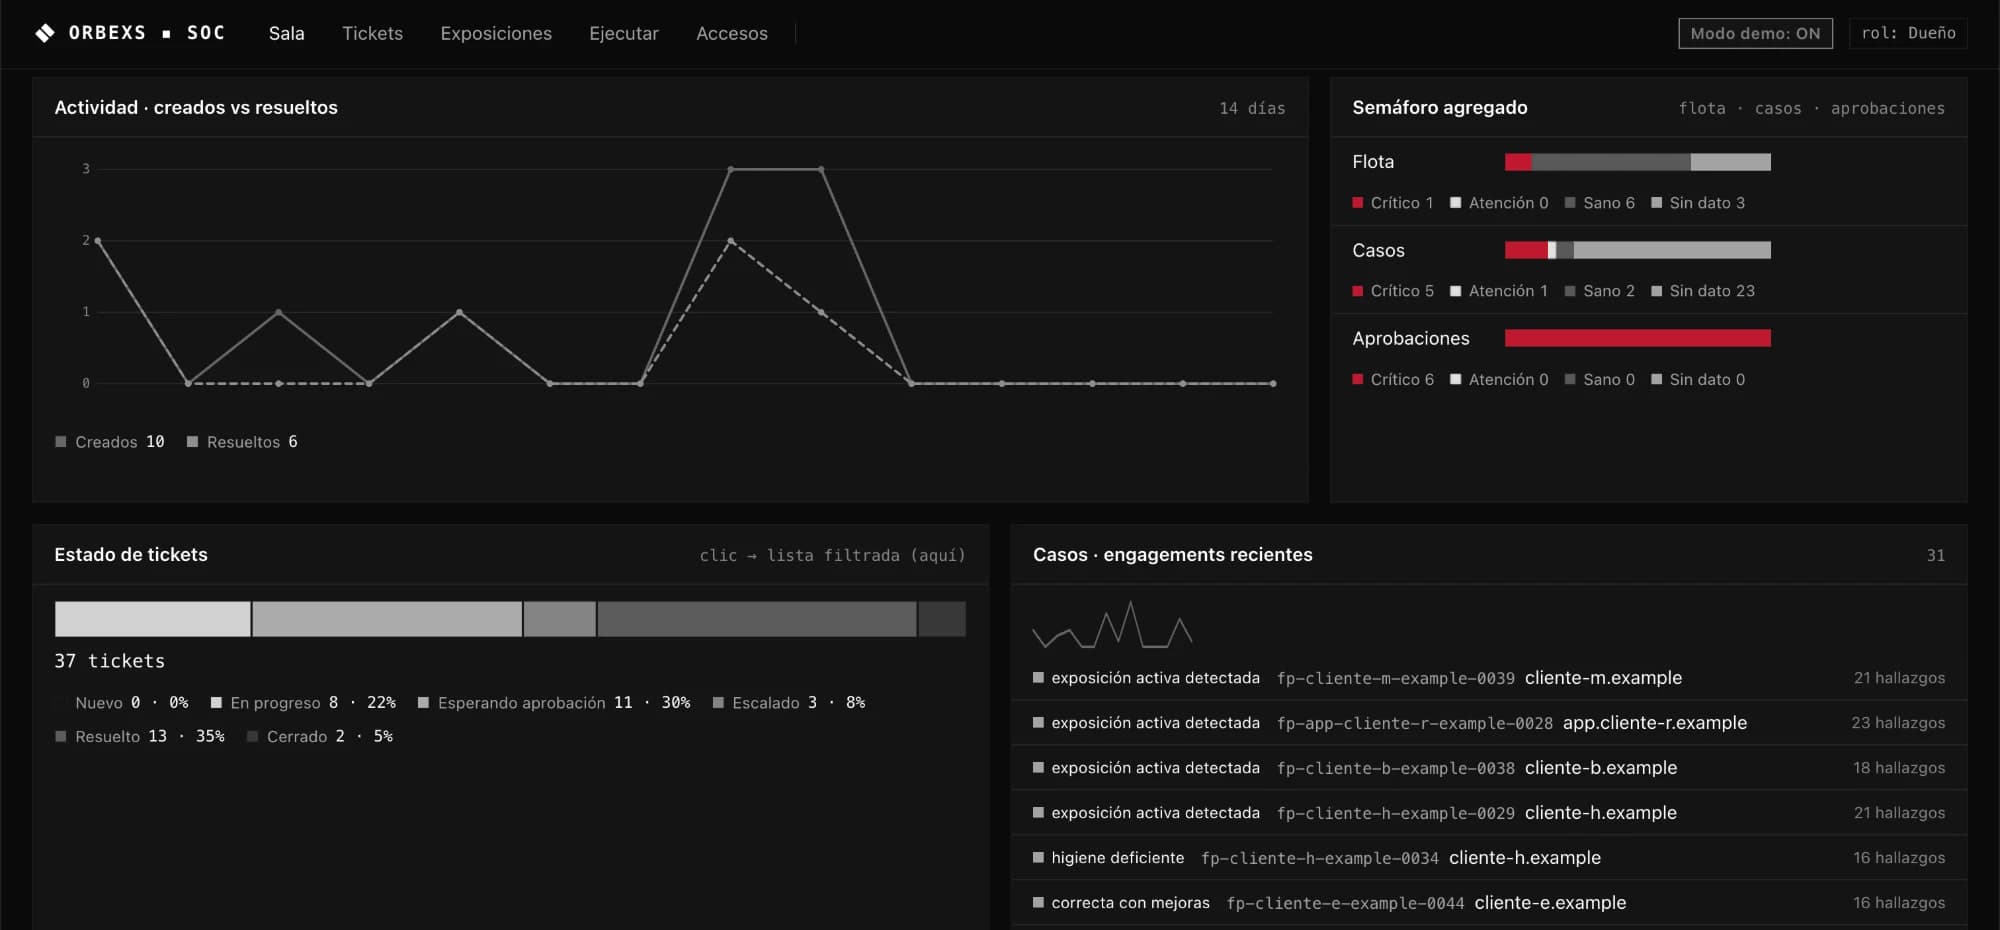
Consola de Nodo 1 (N1), a tamaño real
UN SOFTWARE · TRES ALCANCES
Tres problemáticas, un mismo operador. N1 Security encuentra el riesgo; N1 Compliance lo convierte en hardening, verificación y evidencia. N1 Support mantiene en marcha la operación diaria.
/01
/02
/03
El alcance se acuerda con usted. Las acciones con impacto relevante en producción requieren supervisión humana y una ventana de mantenimiento cuando corresponda.
N1 COMPLIANCE · OPERACIONES CONTINUAS
N1 recibe los reportes de seguridad, conecta con la infraestructura autorizada, descubre configuraciones y relaciona los hallazgos con los controles aplicables. Propone una remediación, ejecuta lo autorizado, verifica con un nuevo escaneo y documenta el resultado. Las revisiones sucesivas ayudan a mantener la postura.
RECORRIDO INTERACTIVO · DEMOSTRACIÓN LOCAL
Explore una remediación que afecta producción. Los botones solo cambian este ejemplo: no conectan con infraestructura ni ejecutan acciones reales.
DETECTADO
El escaneo identifica una configuración TLS que necesita remediación.
PLAN GENERADO
N1 identifica el activo, propone el cambio y evalúa su impacto.
ESPERANDO APROBACIÓN
El cambio puede reiniciar un servicio. N1 espera la aprobación y la ventana de mantenimiento acordada.
APROBADO
En este ejemplo, un responsable autoriza el plan para la ventana acordada. La ejecución sigue sujeta a ese alcance.
REMEDIANDO
N1 aplica el cambio mediante la interfaz autorizada y registra la acción y su resultado.
VERIFICADO
N1 vuelve a escanear el activo y compara el resultado con el hallazgo inicial.
EVIDENCIA REGISTRADA
El reporte posterior conserva el antes, el después, la autorización y la verificación.
El cambio puede reiniciar un servicio. N1 espera la aprobación y la ventana de mantenimiento acordada.
N1 conecta con entornos como AWS y Google Cloud Platform utilizando las credenciales y los permisos que el cliente habilita para el alcance acordado.
Puede actuar mediante APIs, CLI, SSH y herramientas del entorno autorizado. El mecanismo y los cambios disponibles dependen del activo, los permisos y la configuración.
No toda brecha se resuelve con una configuración. Políticas, responsables, decisiones de riesgo y aprobaciones requieren participación humana. Los cambios que dependan de desarrollo o terceros se planifican por separado.
N1 EVIDENCE ENGINE
El segundo reporte muestra qué se arregló, cómo se hizo y qué confirmó la nueva evaluación. También conserva lo que sigue pendiente. Su equipo puede demostrar el trabajo frente a clientes, responsables internos y auditores.
COMPARACIÓN ILUSTRATIVA · DATOS DE DEMOSTRACIÓN
Necesita atención
Corrección técnica verificada
Estos son componentes de un expediente de preparación, según el marco aplicable. N1 aporta reportes y evidencia técnica; la documentación organizacional exige contexto, revisión, aprobación y versiones a cargo de personas. El expediente completo se prepara con su equipo y Orbexs, y no se genera automáticamente con un escaneo.
GOBIERNO DE CADA ACCIÓN
N1 analiza el impacto antes de actuar. El permiso, el riesgo y la ventana de operación determinan cómo se ejecuta cada cambio. Ser reversible no convierte por sí solo una acción en bajo riesgo.
RIESGO BAJO
Tareas permitidas por políticas predefinidas pueden ejecutarse y verificarse sin una aprobación individual.
RIESGO MEDIO
El alcance y las reglas de autorización definen si puede ejecutar o si debe escalar antes de actuar.
RIESGO ALTO · PRODUCCIÓN
Cambios críticos, reinicios de servicios y otras acciones de impacto se revisan con un humano y se coordinan con la ventana acordada.
Cada evaluación corre bajo reglas firmadas con usted: activos, ventanas y límites. Lo que se sale del alcance autorizado se bloquea.
Cada acción necesita un permiso vigente. Sin él no se ejecuta: el bloqueo ocurre antes de actuar, no después.
Las acciones de mayor impacto piden su aprobación. Negar es tan fácil como aprobar, y las dos decisiones quedan registradas.
Cada paso queda registrado, y el informe incluye una verificación de integridad que permite detectar alteraciones posteriores.
N1 SECURITY · CIBERSEGURIDAD AGÉNTICA
El diagnóstico externo abre el camino. Las pruebas que interactúan con infraestructura y las validaciones ofensivas se acuerdan por separado, con alcance y autorización explícitos.
Comienza con fingerprinting externo: DNS, subdominios, registros DMARC, SPF y DKIM cuando corresponda, y señales públicas de exposición. Las comprobaciones de HTTPS y TLS se delimitan según su interacción con el activo.
Reconocimiento pasivo: fuentes públicas sin probar defensas. Las verificaciones activas de bajo impacto requieren el alcance autorizado; no se presentan como pasivas ni como pentesting.
Asiste y orquesta pruebas intrusivas autorizadas para demostrar vulnerabilidades reales en los activos acordados. Cada hallazgo se documenta con su severidad, evidencia y recomendación.
ROE — Rules of Engagement: autorización, activos permitidos, ventanas, acciones, restricciones y trazabilidad. El impacto relevante requiere aprobación humana.
Agentes autónomos y especialistas de Orbexs encuentran lo que de verdad está expuesto y lo prueban de forma autorizada, sin extraer datos. Cada hallazgo llega con su prueba, su severidad y una recomendación.
No nos detenemos en el informe: cerramos las exposiciones junto a su equipo y reforzamos configuraciones y controles, dentro del alcance y el plazo pactados.
Volvemos a probar lo corregido para confirmar que la exposición ya no se reproduce en el alcance evaluado.
Cada acción y cada hallazgo quedan registrados con evidencia verificable, lista para demostrar su postura ante su dirección, sus clientes o un auditor.
Credenciales expuestas
Claves y accesos publicados donde no deberían estar.
Servicios mal configurados
Lo que quedó abierto o con los valores de fábrica.
Interfaces expuestas a internet sin protección
Accesos a sus sistemas que responden a cualquiera.
Fallas de inyección en aplicaciones
Formularios y aplicaciones que aceptan órdenes que nunca deberían ejecutar.
Cifrado y cabeceras de seguridad
Que sus sitios protejan lo que viaja entre el navegador y sus servidores.
Autenticación del correo
Que nadie pueda enviar correos haciéndose pasar por su organización.
Gestores de contenido
Sitios hechos con WordPress y herramientas similares, con sus complementos.
Superficie de ataque y subdominios
Todo lo que su organización expone a internet, también lo que nadie recuerda.
Así llega cada hallazgo: con su severidad, la prueba de que el riesgo es real y la constancia de que no se consultaron datos de negocio.
Credencial de acceso publicada en el sitio público del cliente.
Evidencia sellada · cadena válida
RECORRIDO POR LA CONSOLA
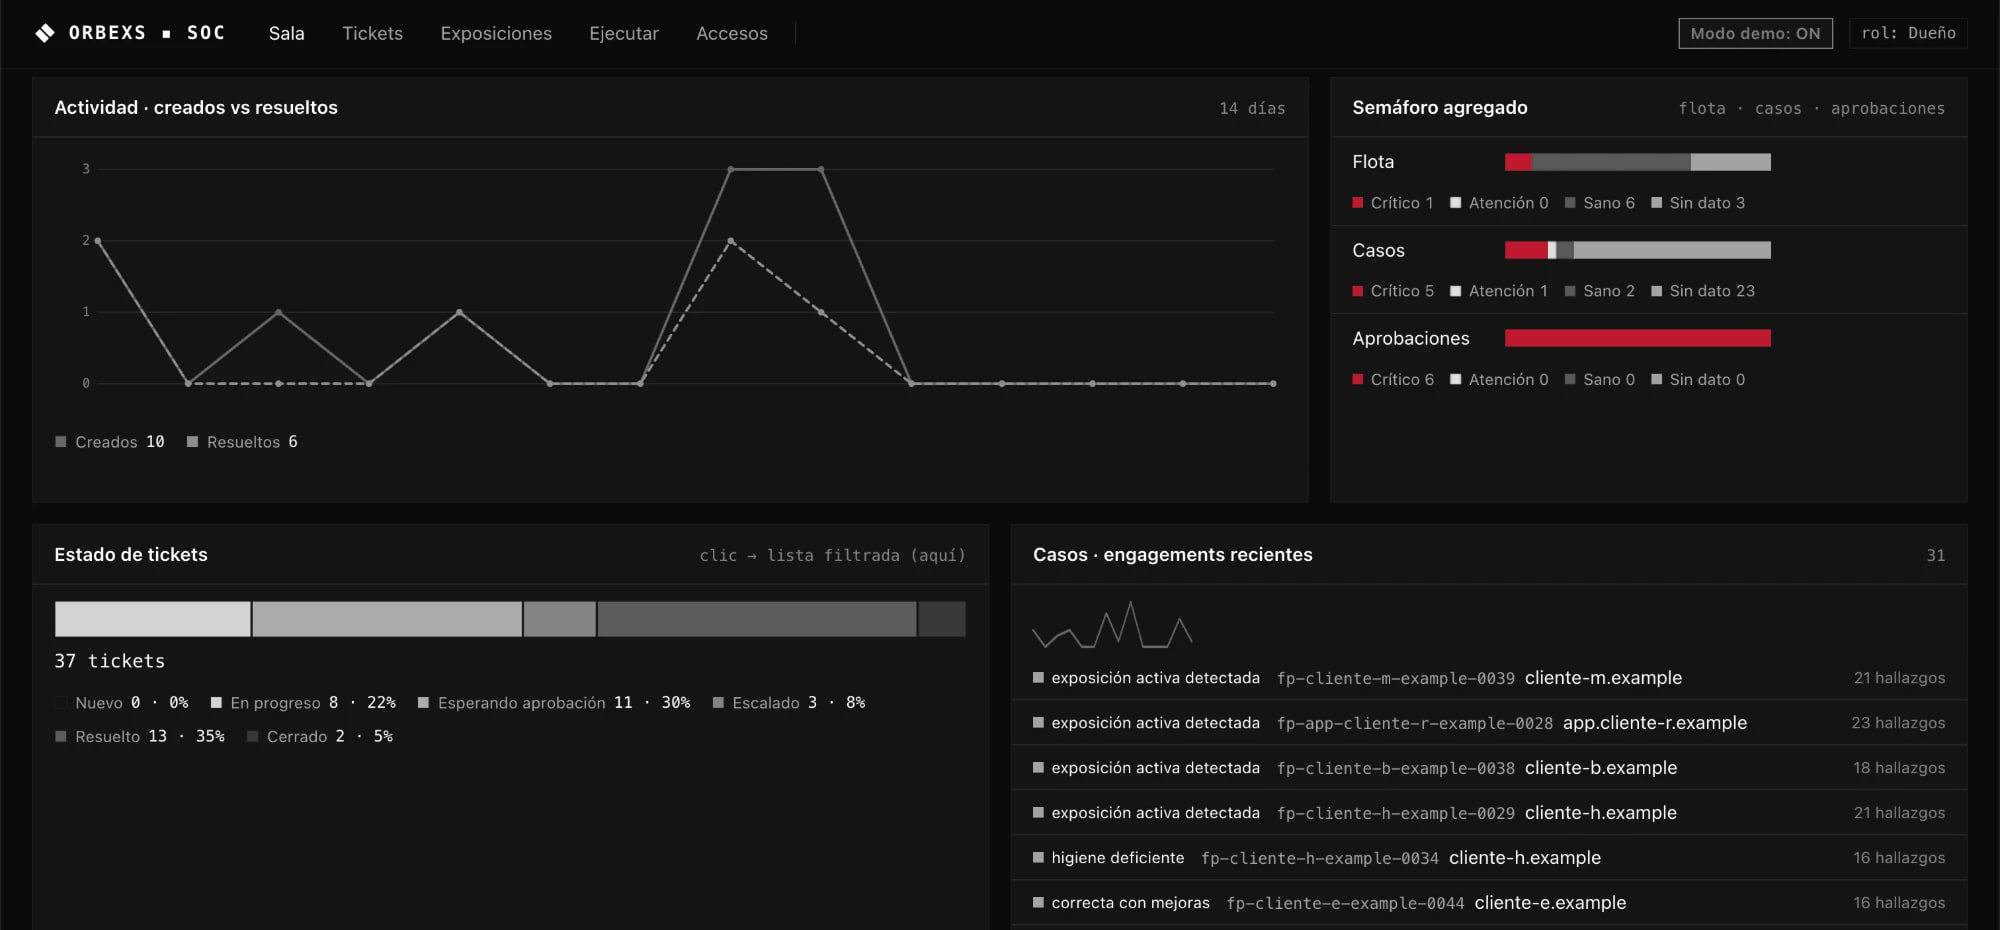
La Sala es la pantalla principal de la consola: reúne los casos, el estado de sus equipos y las evaluaciones en curso. Recórrala zona por zona.
Cada caso se sigue hasta cerrarlo: creados frente a resueltos, día a día.
El estado de equipos, casos y aprobaciones, de un vistazo.
Qué está en curso, qué espera su aprobación y qué ya se cerró.
Cada evaluación, con su estado y sus hallazgos.
SOPORTE AGÉNTICO
Recibe tickets, diagnostica y ejecuta tareas en Windows, macOS y Linux dentro del alcance autorizado. No se limita a recomendar pasos: aplica la solución permitida, verifica el resultado y registra el trabajo. Los cambios críticos escalan a una persona.
En lenguaje natural, sin formularios ni códigos.
Evalúa el riesgo y las reglas de autorización antes de decidir cómo actuar.
Las tareas de bajo riesgo permitidas se ejecutan y verifican. Ser reversible no sustituye la autorización.
Pide permiso con contexto. Sin su aprobación, no procede.
Registra el estado y verifica el resultado. La recuperación o reversión se planifica según la tarea y lo que el entorno permita.
Combina reglas e inteligencia artificial: si la inteligencia artificial no está disponible, sigue resolviendo con sus reglas.
Toma los casos abiertos y los resuelve a cualquier hora, sin que nadie tenga que empujarlos.
Se conecta a los equipos de su operación y resuelve en varios a la vez, con registro de cada uno.
RESULTADOS EN ENTORNOS REALES
Lo que dejan las evaluaciones que Orbexs ya ha ejecutado, con evidencia sellada y dentro de un alcance autorizado.
Cifras agregadas de las evaluaciones que Orbexs ha ejecutado en entornos reales.
Del hallazgo al cierre: qué encontramos, qué hicimos y cómo quedó.
Tecnología y salud
Antes
Servicios y activos expuestos públicamente, con configuraciones que ampliaban la superficie de ataque.
Qué hizo Orbexs
Reconocimiento, validación de cada exposición y remediación junto al equipo de tecnología del cliente.
Después
Hallazgos corregidos y una superficie reforzada.
Sector legal
Antes
Controles y configuraciones que necesitaban fortalecerse.
Qué hizo Orbexs
Evaluación defensiva y ofensiva, y refuerzo de configuraciones y controles.
Después
Controles reforzados y correcciones verificadas en una segunda evaluación.
Antes
Hallazgos técnicos con impacto potencial sobre la seguridad del entorno.
Qué hizo Orbexs
Identificación, remediación técnica y una nueva prueba de lo corregido.
Después
Hallazgos corregidos, con evidencia de la validación posterior.
DESCUBRIR · REMEDIAR · OPERAR
Empiece por conocer su exposición, acuerde qué corregir y mantenga una operación de seguridad con evidencia. Son formas de trabajar con el mismo N1, según el alcance que necesita.
Diagnóstico externo y evaluación inicial. Las pruebas activas e intrusivas se acuerdan con autorización específica.
Lo que recibe
Hardening de la infraestructura autorizada, con análisis de impacto, supervisión cuando corresponda y verificación posterior.
Lo que recibe
Seguridad y compliance continuos: revisiones sucesivas, correcciones autorizadas y evidencia para mantener y demostrar su postura.
Lo que recibe
ORBEXS · LA CAPA HUMANA
Orbexs acompaña la operación de seguridad y cumplimiento: ayuda a priorizar, revisar planes, coordinar ventanas de producción e interpretar la evidencia. Su equipo conserva las decisiones y aprobaciones que le corresponden.
PLANES · SEGURIDAD Y SOPORTE CONTINUOS
Empiece por un diagnóstico sin costo y elija cuánto acompañamiento necesita. Precios claros, un informe con acciones concretas cada mes y una persona que revisa lo que N1 encuentra.
Empresas de 20 a 150 personas
USD 300/mes
≈ COP 1,2 M al mes
Para saber, cada mes, qué ve un tercero de su empresa desde internet y qué conviene cerrar primero.
Lo que incluye
Para que se lo arreglen, no solo saberlo
Recomendado
USD 750/mes
≈ COP 3,0 M al mes
Todo Vigía, más tiempo de nuestro equipo para corregir lo que el informe señala.
Lo que incluye
Banca, fintech y software que vende a EE. UU.
Desde USD 1.500/mes
≈ COP 6,0 M al mes, desde
Para quien debe responder por su seguridad ante clientes, bancos o auditores.
Lo que incluye
Valores en USD antes de impuestos; equivalencia en COP de referencia.
Si prefiere resolver una vez lo que encontramos, cotizamos por proyecto. El valor depende del tamaño y de su infraestructura, en sus propios servidores o en la nube.
Proyecto S
USD 600 – 1.200
Pocas correcciones, de alcance claro y una infraestructura sencilla.
Proyecto M
USD 1.500 – 3.500
Varias áreas a corregir o una infraestructura mixta.
Proyecto L
USD 4.000 – 9.000
Una infraestructura amplia, con varias sedes o sistemas.
Todo proyecto termina con un informe del antes y el después, y con una nueva verificación a los 30 días.
DIAGNÓSTICO DE EXPOSICIÓN · SIN COSTO
Es 100 % pasivo: observamos solo lo que ya es público, sin probar accesos ni tocar sus sistemas. Lo hacemos únicamente con la autorización del titular del dominio.
Trabajamos alineados a un marco para el alcance acordado. Las certificaciones y los informes (ISO 27001, SOC 2, el escaneo PCI) los emiten terceros acreditados e independientes; nosotros le ayudamos a prepararse.
DÓNDE CORRE
Soporte, seguridad y compliance trabajan dentro de un despliegue y un alcance acordados con usted.
EN SU INFRAESTRUCTURA
El motor trabaja desde su red y la evidencia se queda en su perímetro. El uso de servicios externos se define con usted en el alcance.
EN LA NUBE
Una celda propia para su organización: N1 no comparte instancia ni datos con otros clientes.
PARA QUIÉN ES
Los compradores enterprise piden evidencia sobre accesos, incidentes, riesgos y controles. N1 ayuda a transformar trabajo operativo en una postura demostrable.
Una ruta del hallazgo al cambio autorizado, con verificación y trazabilidad, sin perder el control de producción.
Hallazgos priorizados, remediación coordinada y evidencia para explicar qué se corrigió y qué sigue pendiente.
Un alcance claro para fortalecer configuraciones y demostrar el trabajo ante sus stakeholders.
Un brazo operativo para avanzar hacia la evaluación independiente, junto a los profesionales y responsables de su organización.
Qué hace N1, qué requiere autorización y qué corresponde a una evaluación independiente.
Nodo 1 (N1) es un mismo software con tres alcances: Support para tareas de soporte, Security para evaluación y reportes, y Compliance para hardening, remediación y evidencia. El alcance contratado define cómo participa cada parte.
Evalúa los reportes de seguridad, conecta con infraestructura autorizada mediante las credenciales habilitadas por el cliente y remedia configuraciones dentro del alcance. Los cambios complejos o con impacto relevante requieren supervisión y ventanas acordadas. Después vuelve a escanear y documenta qué se corrigió, cómo y con qué resultado.
No. El reconocimiento pasivo usa información pública. Las comprobaciones activas de bajo impacto se delimitan y autorizan según su interacción con los activos. Las pruebas intrusivas y ofensivas requieren una autorización específica y ROE con activos, ventanas, acciones y restricciones.
Las tareas de bajo riesgo pueden ejecutarse bajo políticas predefinidas. Las demás siguen las reglas de autorización del alcance. Si hay riesgo alto o impacto relevante en producción, N1 requiere aprobación humana y coordina la ventana de mantenimiento cuando corresponde.
No. N1 ayuda con hardening, alineación de controles técnicos y evidencia para preparar evaluaciones como ISO 27001 e ISO 42001; la certificación la decide un ente certificador independiente. SOC 2 Type II es un examen con un informe emitido por un auditor independiente. La preparación requiere también procesos, documentación y responsabilidades organizacionales. N1 no garantiza una certificación ni reemplaza al auditor.
No. Orbexs puede acompañar medidas técnicas y organizativas relacionadas con GDPR. La remediación y los reportes aportan evidencia; por sí solos no determinan el cumplimiento completo de las obligaciones legales de protección de datos.
Sí. Puede acompañar la priorización, la revisión, la documentación y la coordinación de ventanas y responsables, además de ofrecer evaluaciones y auditorías externas con independencia de criterio. La certificación y las determinaciones formales corresponden al tercero habilitado e independiente.
La vista de control de esta página es conceptual y está identificada como evolución del módulo. Los reportes y la evidencia técnica sí forman parte de la operación actual. Las políticas y el expediente organizacional requieren datos de su equipo, revisión humana, aprobación y control de versiones; no se presentan como generación automática disponible.
Solo la autorización del titular del dominio, que verificamos antes de empezar. El diagnóstico es totalmente pasivo: miramos lo que ya es público desde internet y no hacemos pruebas sobre sus sistemas.
Porque el primer mes hay trabajo que no se repite: verificar sus dominios, construir la línea base y, en Guardián y Cumplimiento, priorizar la remediación o analizar las brechas frente al marco. En Vigía se exonera con contrato anual.
Las horas de Guardián y Cumplimiento no se acumulan de un mes a otro. Si algún mes necesita más, se las cotizamos aparte antes de hacer nada.
Antes de empezar acordamos por escrito el alcance y los criterios de éxito. Si al cierre del piloto no ve valor, le devolvemos lo pagado; si continúa, ese valor se abona a su contrato.
No. Los valores están en dólares y antes de impuestos; la equivalencia en pesos colombianos es de referencia y puede variar con la tasa de cambio.
Agende una sesión técnica para ver N1 en acción y definir un diagnóstico externo sobre un alcance acordado. Después, decida qué remediar y cómo mantenerlo.
Ver N1 en acción